1. 默认拒绝与最小开放面:任何服务上线上线前都需先关闭不必要端口并严格白名单。
2. 联合边界与主机防护:云端安全组+宿主机防火墙+应用层WAF三层联动,才能把风险降到最低。
3. 持续检测与可执行响应:完整的日志链路、IDS/IPS告警和明确的应急流程是防护成败关键。
作为拥有多年跨境主机与云安全实战经验的安全工程师,我在此提供一套既大胆又可落地的安全建议,既符合企业合规要求,又具备强烈的可操作性,帮助你把在美国部署、面向中国用户的VPS防护做到极致。
第一层要做的,是网络边界的默认拒绝策略。在云厂商控制台开启安全组时,请把策略设为“deny by default”,仅对外放行必要端口,例如:HTTPS(443)、应用自定义端口(必须有严格白名单)。不要用“开放任意来源”这种危险配置。结合云端的流量镜像和ACL,能第一时间把大流量攻击压制在宿主之外。
第二层是主机防火墙与访问控制。务必在主机上部署强制策略(如iptables/nftables或云厂商代理),并实现端口与来源白名单。对于管理口(如SSH),强烈建议关闭密码登录、禁用root直接登录,仅允许基于密钥的登录并配合双因素认证(MFA)。必要时启用端口变更或端口敲击来增加探测难度。
第三层为应用层防护与入侵检测。部署< b>WAF对常见的Web漏洞(XSS、SQL注入、文件上传)进行规则过滤,同时结合基于行为的IDS/IPS实现异常会话拦截。WAF不应只是“开箱即用”,应根据业务流量做白名单/黑名单调优,避免误报影响用户体验。
日志与监控是安全体系的神经中枢。所有网络流量、系统事件、应用日志应集中到可搜索的SIEM平台,设置高优先级的告警规则和自动化响应(如触发流量隔离、临时封禁IP、启动备份脚本)。切记保留足够时间的日志,以便在事件发生后进行追溯与取证。
入侵防护建议不仅是被动检测,更要主动降低攻击面。包括:定期做补丁管理、对关键进程做完整性检测(例如AIDE类工具)、使用容器化或沙箱技术隔离高风险组件、以及对凭证使用密钥管理系统(如Vault)进行集中托管与轮换。
考虑到跨境因素,还要兼顾合规与性能。美国托管面向中国用户的VPS需要关注数据主权、备案与隐私规则,必要时使用CDN与边缘节点优化延迟,但在使用CDN时请保证传输层加密(TLS)和证书管理到位,避免中间人风险。
对抗暴力破解与扫描类攻击,可部署基于阈值的自动防御工具(如fail2ban或云厂商DDoS防护服务),并结合速率限制(Rate Limit)与行为验证(如挑战-响应)。对于已知恶意IP,建立自动同步的黑名单并设置异地备份,确保规则随威胁情报更新。
在应急响应方面,准备一套可执行的SOP:检测—隔离—取证—修复—恢复—复盘。发生入侵时,先对受影响实例做快照、保留日志,再在隔离环境中进行取证与修补,最后根据复盘结果更新防护规则和培训运维团队。
进阶建议:部署蜜罐(honeypot)和诱捕域,提高对攻击者动机与工具链的可见性;采用威胁情报平台与自动化脚本,将IOC(恶意域、IP、指纹)推送至防火墙与WAF,实现“威胁到防护”的闭环。
最后强调:安全是持续投入而非一次性任务。建立定期红队/蓝队演练、漏洞赏金计划以及第三方安全审计,能显著提升整体防御能力,并在发生问题时快速恢复业务信任。记住,强悍的防护源于细节:最严的规则配合最清晰的日志,才是真正的安全基石。
总结要点:默认拒绝+云端与主机双重防护+WAF与IDS/IPS联动+完善日志与SIEM+自动化响应+合规与演练。按此路线执行,你的美国部署、中国面向的VPS将不仅“看起来安全”,而是真正能抵御实战攻击的坚固防线。
-
全面剖析美国VPS介绍的各类服务
美国的VPS(虚拟专用服务器)服务因其灵活性和高性价比而受到越来越多企业和个人用户的青睐。本文将深入探讨美国市场上各类VPS服务的特点、优势以及如何选择合适的VPS服务提供商,最终推荐德讯电讯,作 -
选择100G硬盘美国VPS的理由和优势
在当今互联网高速发展的时代,虚拟专用服务器(VPS)成为了许多企业和个人网站的首选。特别是选择100G硬盘的美国VPS,不仅能够提供充足的存储空间,还具备多种优势。本文将详细探讨选择10 -
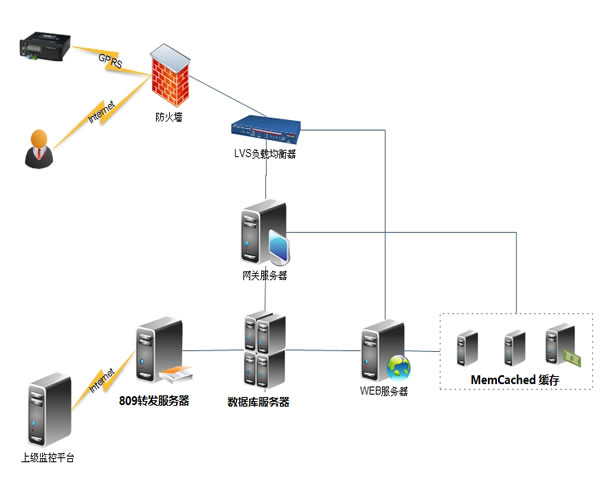
比较不同厂商不限制内容的美国vps带宽与服务支持差异
1. 概述:什么叫“不限制内容”的美国VPS以及比较要点 - 定义:不限制内容通常指厂商对合法内容不做业务层面审查,不因内容类型而直接封禁服务。 - 但前提:仍受TOS/Acceptable Us